Новый набор ключей DNSSec
Для добавления нового набора ключей DNSSec в систему 5А выполните следующие шаги:
-
Откройте раздел Главная → Кластеры балансировки.
-
Перейдите в GSLB-кластер, в котором используется DNS-зона, для которой требуется добавить набор ключей DNSSec.
-
Откройте раздел DNSSec.
-
Нажмите Добавить набор ключей.
-
Заполните форму Добавление ключей DNSSec. Все поля, отмеченные
 , являются обязательными для заполнения.
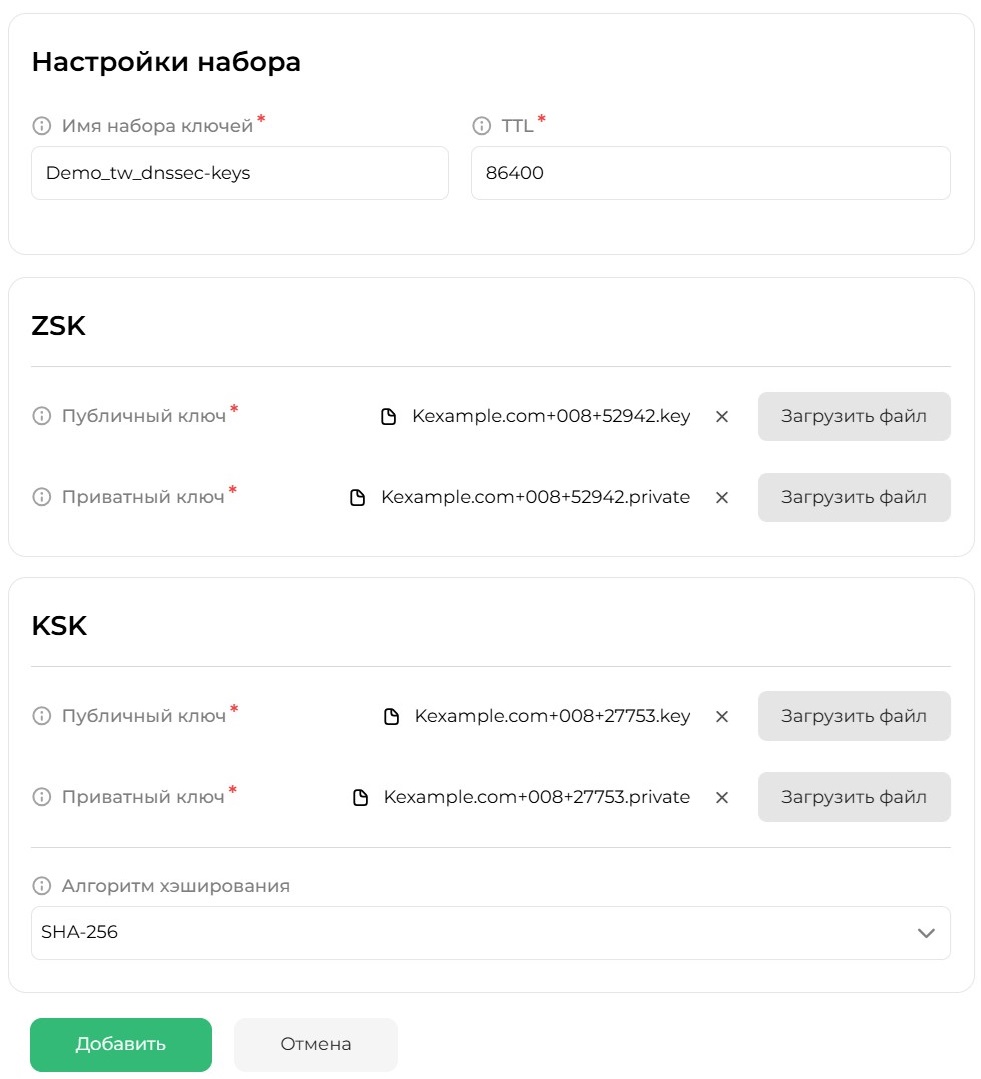
Пример заполнения формы "Добавление ключей DNSSec"
Секция "Настройки набора" — в ней настраиваются общие параметры для набора ключей:
- Имя набора ключей — название для набора ключей DNSSec, которое будет использоваться в рамках системы 5А.
- Время жизни (TTL) — время в секундах, в течение которого информация о ключах DNSSec хранится в кэше DNS-серверов. Определяет, насколько долго другие серверы могут хранить информацию об этих ключах, прежде чем запросят обновлённые данные.
Секция "ZSK" (Zone Signing Key) — в ней добавляются ключи, которые используются для подписи записей внутри зоны DNS.
⚠️Система 5А поддерживает файлы ключей DNSSec в формате BIND с использованием следующих алгоритмов:
- RSA/SHA-256,
- ECDSA Curve P-256 with SHA-256,
- ECDSA Curve P-384 with SHA-384,
- Ed25519.
Ключи могут быть сгенерированы консольной утилитой
dnssec-keygen, например:# Генерация ZSK (ключ подписи зоны) dnssec-keygen -a RSASHA256 -b 2048 -n ZONE example.com- Публичный ключ — файл в формате
K<имя_зоны>+<алгоритм>+<номер_тега>.key, который содержит открытую часть асимметричного ключа, используемого для проверки цифровых подписей DNS-записей. - Приватный ключ — файл в формате
K<имя_зоны>+<алгоритм>+<номер_тега>.private, который содержит секретную часть асимметричного ключа, используемого для подписи DNS-записей.
Секция "KSK" (Key Signing Key) — в ней добавляются ключи, которые используются для подписи публичных ZSK-ключей, обеспечивая цепочку доверия между зоной и родительской зоной.
⚠️Система 5А поддерживает файлы ключей DNSSec в формате BIND с использованием следующих алгоритмов:
- RSA/SHA-256,
- ECDSA Curve P-256 with SHA-256,
- ECDSA Curve P-384 with SHA-384,
- Ed25519.
Ключи могут быть сгенерированы консольной утилитой
dnssec-keygen, например:# Генерация KSK (ключ подписи ключей) dnssec-keygen -a RSASHA256 -b 4096 -n ZONE -f KSK example.com- Публичный ключ — файл в формате
K<имя_зоны>+<алгоритм>+<номер_тега>.key, который содержит открытую часть асимметричного ключа, используемого для проверки подписи ZSK. Передается в родительскую зону для формирования DS-записи. - Приватный ключ — файл в формате
K<имя_зоны>+<алгоритм>+<номер_тега>.private, который содержит секретную часть асимметричного ключа, используемого для подписи ZSK. - Алгоритм хэширования — метод хэширования, используемый для генерации DS-записи из публичного ключа.
Доступные значения:
- SHA-1,
- SHA-256.
-
Нажмите Сохранить для добавления набора ключей DNSSec.
После добавления набора ключей пользователю в форме редактирования доступна для просмотра дополнительная информация о ключах DNSSec:
-
Секция "Настройки набора":
- Зона — название DNS-зоны, для которой были сформированы ключи DNSSec.
- Связанная зона — название DNS-зоны, для которой в системе 5А используется данный набор ключей DNSSec. Название DNS-зоны является активной ссылкой, при нажатии осуществляется переход на её форму редактирования. Если набор ключей не привязан ни к одной DNS-зоне, то параметр не отображается.
-
Секция "ZSK":
-
Секция "KSK":
- Алгоритм — алгоритм шифрования, используемый для создания и проверки подписи.
- Тег ключа — числовое значение, служащее уникальным идентификатором ключа. Используется в DS-записях родительской зоны для ссылки на данный ключ.
- DS (Delegation Signer) — хэш публичного KSK-ключа, используется родительской зоной для установления цепочки доверия.