Сценарии настройки ролевых моделей в системе 5А
Права доступа в системе 5А реализованы согласно RBAC (Role-Based Access Control) — ролевой модели доступа, которая выдаёт права пользователям через роли, назначенные напрямую или через группы. Такой подход позволяет выдавать одинаковые права группе пользователей, а не настраивать их для каждого отдельно.
Ниже представлены типовые ролевые модели доступа к сервисам и сценарии их настройки в рамках системы 5А:
US_500: Ролевая модель с минимальным уровнем вложенности прав доступа
Сценарий для небольшой команды, разрабатывающей одно приложение с мобильной и ПК версиями. Требуется организовать балансировку версий приложения так, чтобы:
- была роль глобального администратора, имеющего полный доступ к настройкам и управлению балансировкой трафика, а также управление доступом для других пользователей.
- были роли для разработчиков, имеющие полный набор прав для настройки и тестирования балансировки трафика (аналогично администратору).
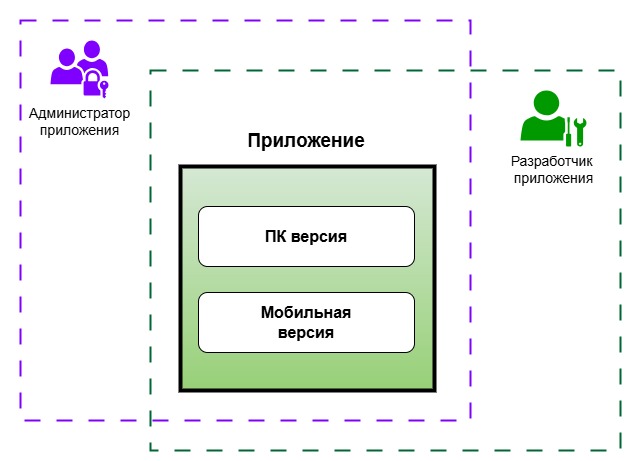
Общая концепция сервисов и взаимодействие с ними групп пользователей
US_501: Ролевая модель с локальными администраторами
Сценарий, когда в компании разрабатываются несколько продуктов, у каждого из них есть несколько разных версий. Требуется организовать балансировку продуктов так, чтобы:
- была роль глобального администратора, имеющего полный доступ к настройкам и управлению балансировкой трафика для всех приложений, а также управление доступом для других пользователей.
- были роли локальных администраторов для управления балансировкой каждой версией конкретного приложения.
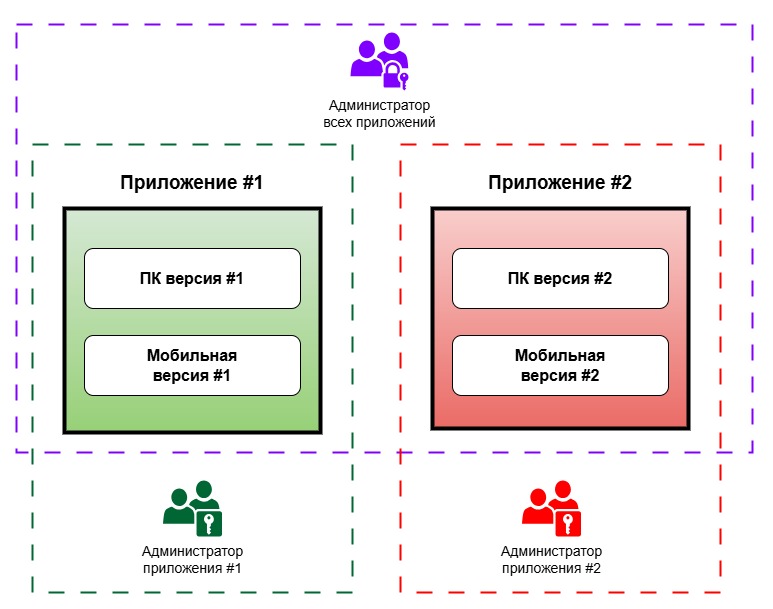
Общая концепция сервисов и взаимодействие с ними групп пользователей
US_502: Ролевая модель с локальными администраторами и ограниченными пользователями
Сценарий, когда в компании разрабатываются несколько продуктов, у каждого из них есть несколько разных версий. Требуется организовать балансировку продуктов так, чтобы:
- была роль глобального администратора, имеющего полный доступ к настройкам и управлению балансировкой трафика для всех приложений, а также управление доступом для других пользователей.
- были роли локальных администраторов для управления балансировкой каждой версией конкретного приложения.
- были роли для разработчиков, имеющие ограниченный набор прав по выбранным для них версиям приложений.
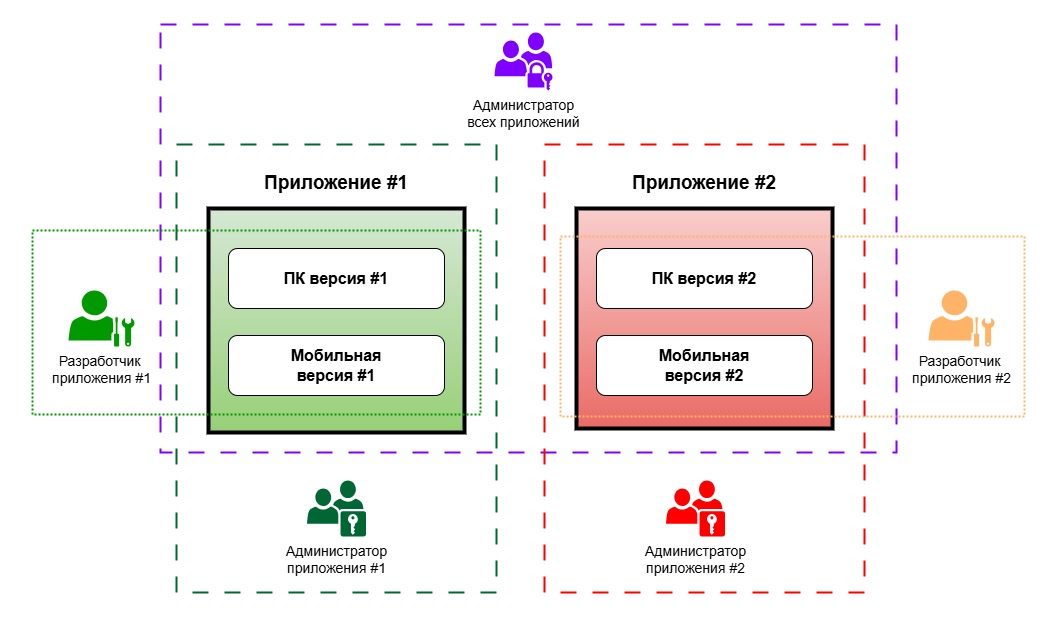
Общая концепция сервисов и взаимодействие с ними групп пользователей
US_503: Ролевая модель с максимальным уровнем вложенности прав доступа
Сценарий, когда в компании разрабатываются несколько продуктов, у каждого из них есть несколько разных версий. Требуется организовать балансировку продуктов так, чтобы:
- была роль глобального администратора, имеющего полный доступ к настройкам и управлению балансировкой трафика для всех приложений, а также управление доступом для других пользователей.
- были роли локальных администраторов для управления балансировкой каждой версией конкретного приложения.
- были роли для участников команды разработки (разработчики, тестировщики), имеющие ограниченный набор прав по выбранным для них версиям приложений.
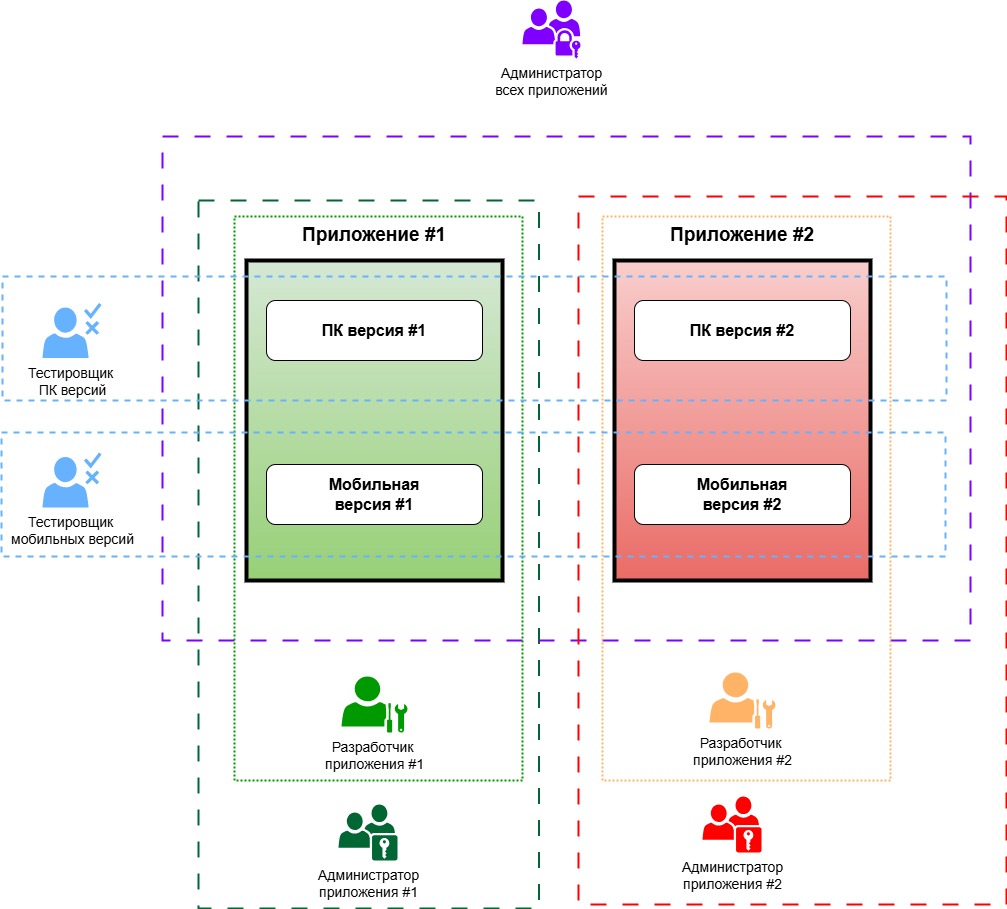
Общая концепция сервисов и взаимодействие с ними групп пользователей