US_502: Ролевая модель с локальными администраторами и ограниченными пользователями
Сценарий, когда в компании разрабатываются несколько продуктов, у каждого из них есть несколько разных версий. Требуется организовать балансировку продуктов так, чтобы:
- была роль глобального администратора, имеющего полный доступ к настройкам и управлению балансировкой трафика для всех приложений, а также управление доступом для других пользователей.
- были роли локальных администраторов для управления балансировкой каждой версией конкретного приложения.
- были роли для разработчиков, имеющие ограниченный набор прав по выбранным для них версиям приложений.
Описание концепции использования сервисов
Предположим, что в компании разрабатывается 2 продукта:
- Приложение №1
- мобильная версия №1
- версия для ПК №1
- Приложение №12
- мобильная версия №2
- версия для ПК №2
Суммарно выходит 4 сервиса, трафик к которым требуется балансировать. При этом управлением и администрированием этих сервисов занимаются следующие категории пользователей:
- Администратор системы — имеет полный доступ к настройкам и управлению балансировкой трафика для всех приложений, а также управление доступом для других пользователей.
- Администратор приложения — имеет полный доступ к настройкам и управлению балансировкой версий конкретного приложения.
- Разработчик приложения — имеет частичный доступ к настройкам и управлению балансировкой версий конкретного приложения.
Визуально уровни доступа представлены на схеме ниже:
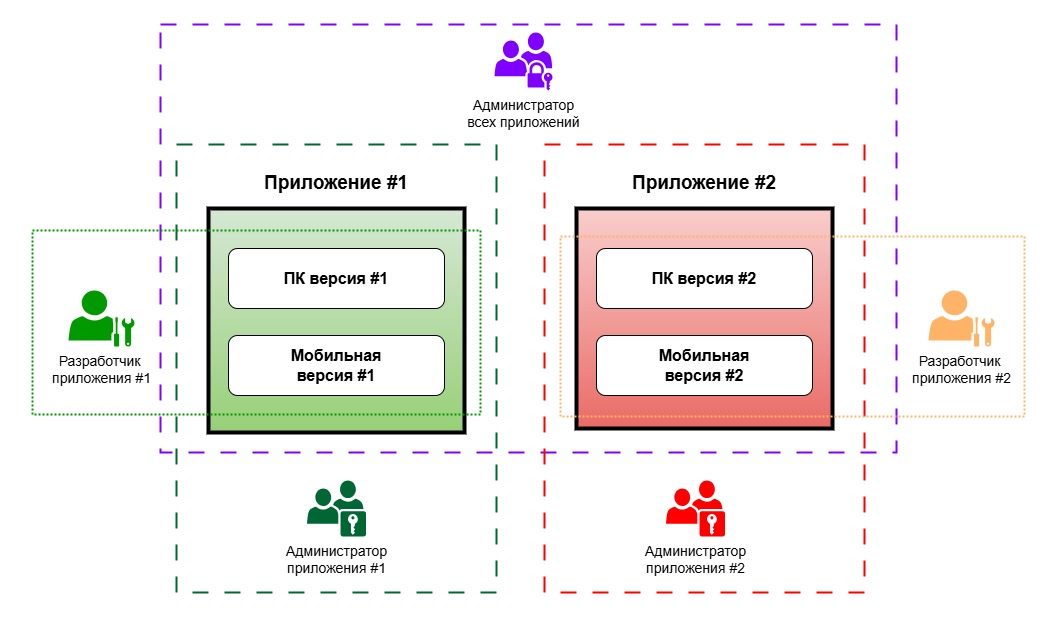
Общая концепция использования сервисов
Настройка такой ролевой модели доступа к сервисам в рамках системы 5А выполняется в три основных этапа:
- В системе 5А создаются и настраиваются объекты, которые будут соответствовать общей концепции использования сервисов.
- В системе 5А заводятся учётные записи для всех пользователей, которые будут участвовать в работе с системой.
- Для всех новых пользователей настраиваются права доступа к объектам системы согласно исходным требованиям.
Этап 1: Предварительная подготовка объектов системы 5А
В рамках системы 5А реализовать концепцию использования сервисов рекомендуется следующим образом:
- для каждого приложения следует организовать отдельный кластер балансировки;
- в каждом кластере балансировки создать конфигурации балансировки отдельно для каждой версии приложения (ПК и мобильная).
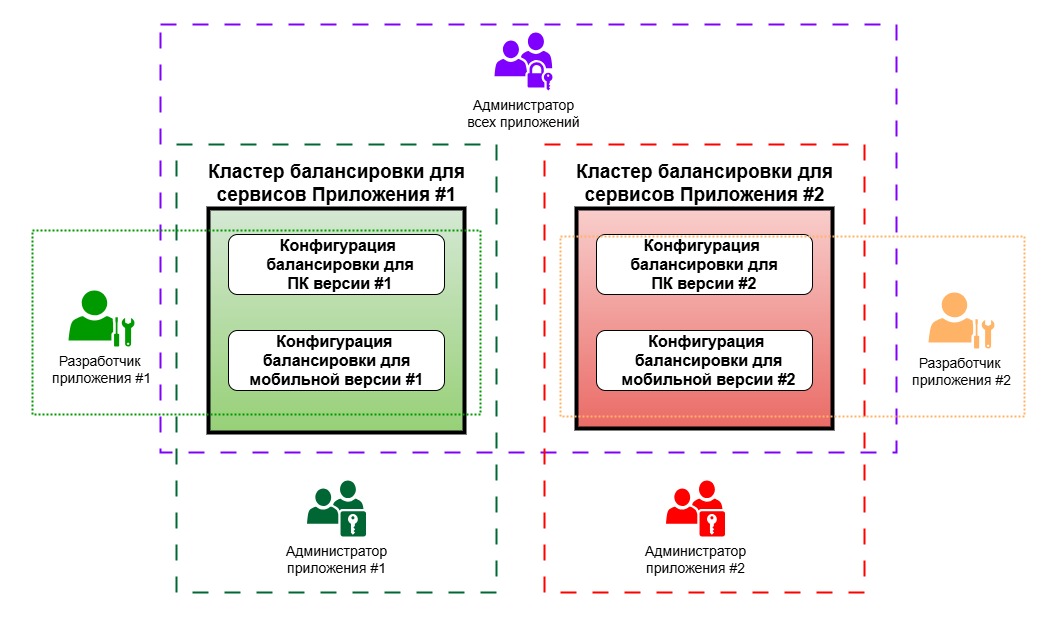
Общая схема ключевых объектов
Предположим, что новые объекты в системе 5А будут иметь следующие названия:
| Объект | Название |
|---|---|
| Кластер балансировки для приложения №1 | cluster_app1 |
| Конфигурация балансировки для мобильной версии приложения №1 | conf_app1_mobile |
| Конфигурация балансировки для ПК версии приложения №1 | conf_app1_pc |
| Кластер балансировки для приложения №2 | cluster_app2 |
| Конфигурация балансировки для мобильной версии приложения №2 | conf_app2_mobile |
| Конфигурация балансировки для ПК версии приложения №2 | conf_app2_pc |
Тогда в системе должны быть сделаны следующие действия:
-
Создайте кластер балансировки с названием
cluster_app1. -
Создайте кластер балансировки с названием
cluster_app2.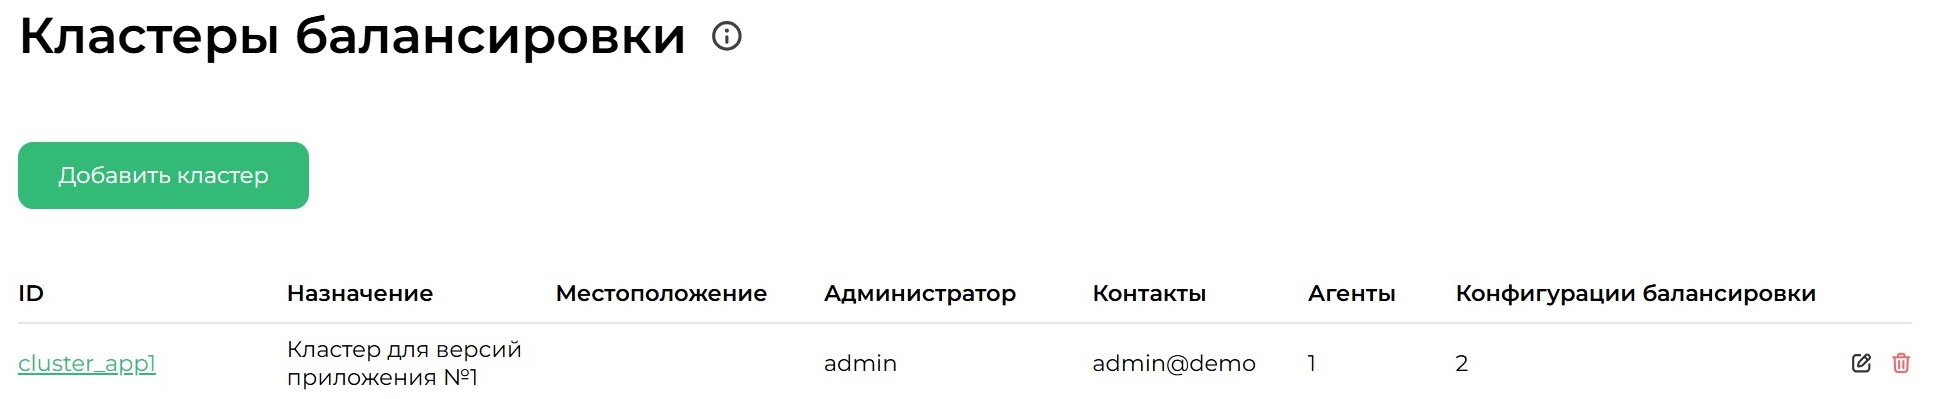
Кластер cluster_app1 создан
-
В кластере
cluster_app1создайте конфигурацию балансировки с названиемconf_app1_mobileи требуемыми настройками балансировки трафика. -
В кластере
cluster_app1создайте конфигурацию балансировки с названиемconf_app1_pcи требуемыми настройками балансировки трафика.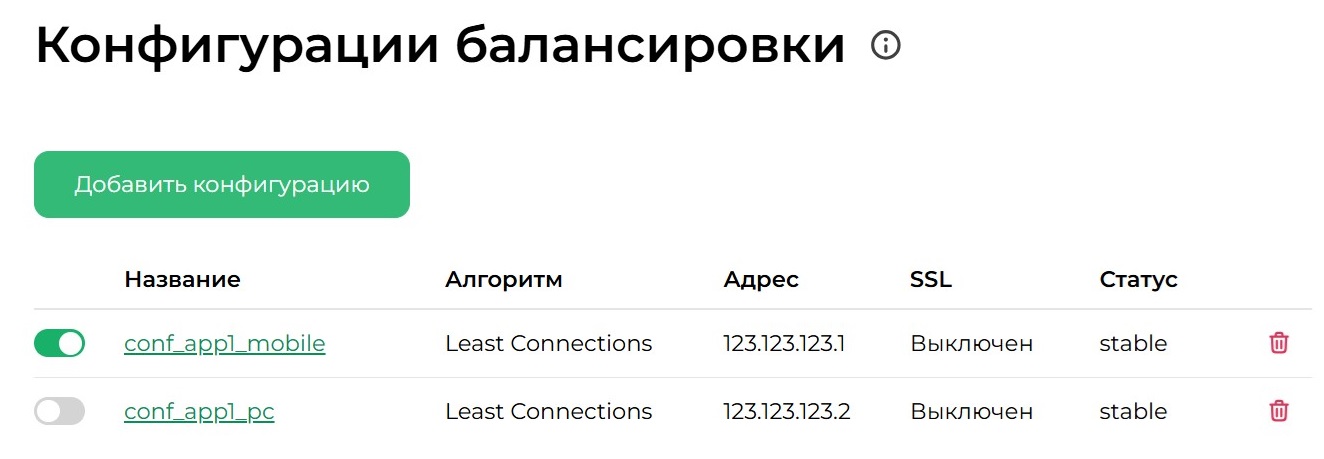
Конфигурации conf_app1_mobile и conf_app1_pc созданы
-
В кластере
cluster_app2создайте конфигурацию балансировки с названиемconf_app2_mobileи требуемыми настройками балансировки трафика. -
В кластере
cluster_app2создайте конфигурацию балансировки с названиемconf_app2_pcи требуемыми настройками балансировки трафика.
Этап 2: Создание пользователей в системе 5А
Для подготовки новых пользователей в системе 5А выполните шаги:
-
Выполните вход в систему 5А под учётной записью администратора.
-
Откройте раздел Управление доступом → Пользователи.
-
Выполните процедуру добавления пользователей для всех новых пользователей (администраторы, разработчики, тестировщики), заполнив необходимые поля в секции Настройки профиля и не внося изменения в настройки секции Права для кластеров балансировки и их конфигураций.
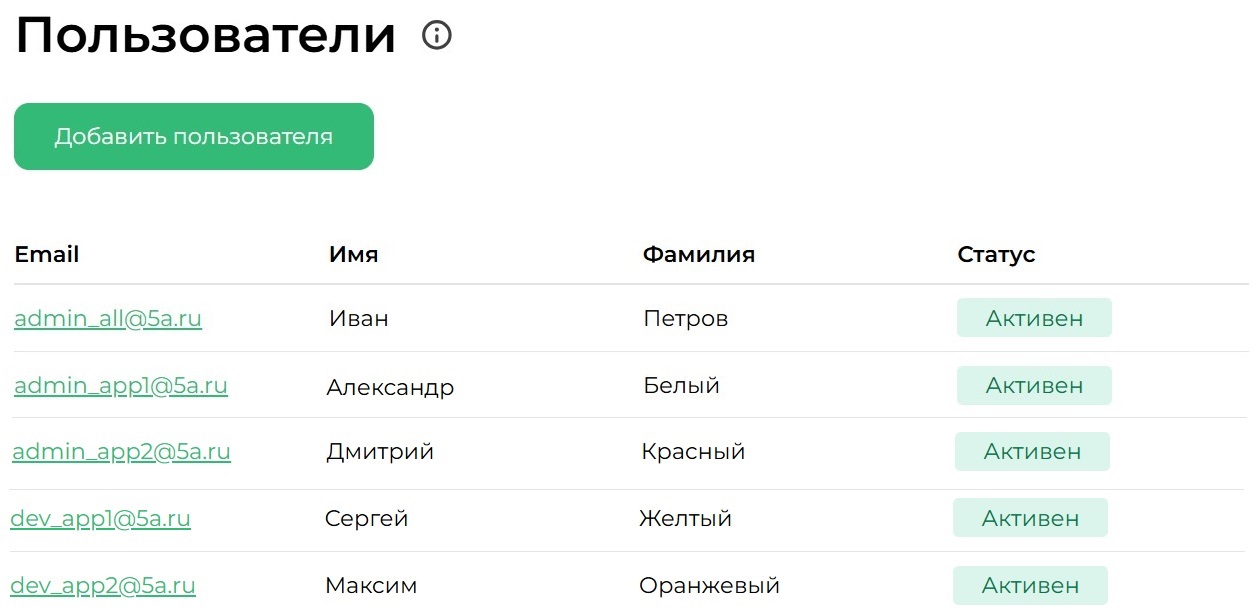
Пример списка пользователей для организации ролевой модели
Этап 3: Настройка прав доступа
Для каждого пользователя, созданного на этапе №2, выполните соответствующие изменения в его настройках профиля:
-
Администратор всех приложений — в секции Настройки профиля включите опцию Полный доступ.
-
Администратор приложения №1 — в секции Права для кластеров балансировки и их конфигураций найдите раздел cluster_app1 и включите опцию Полный доступ к кластеру
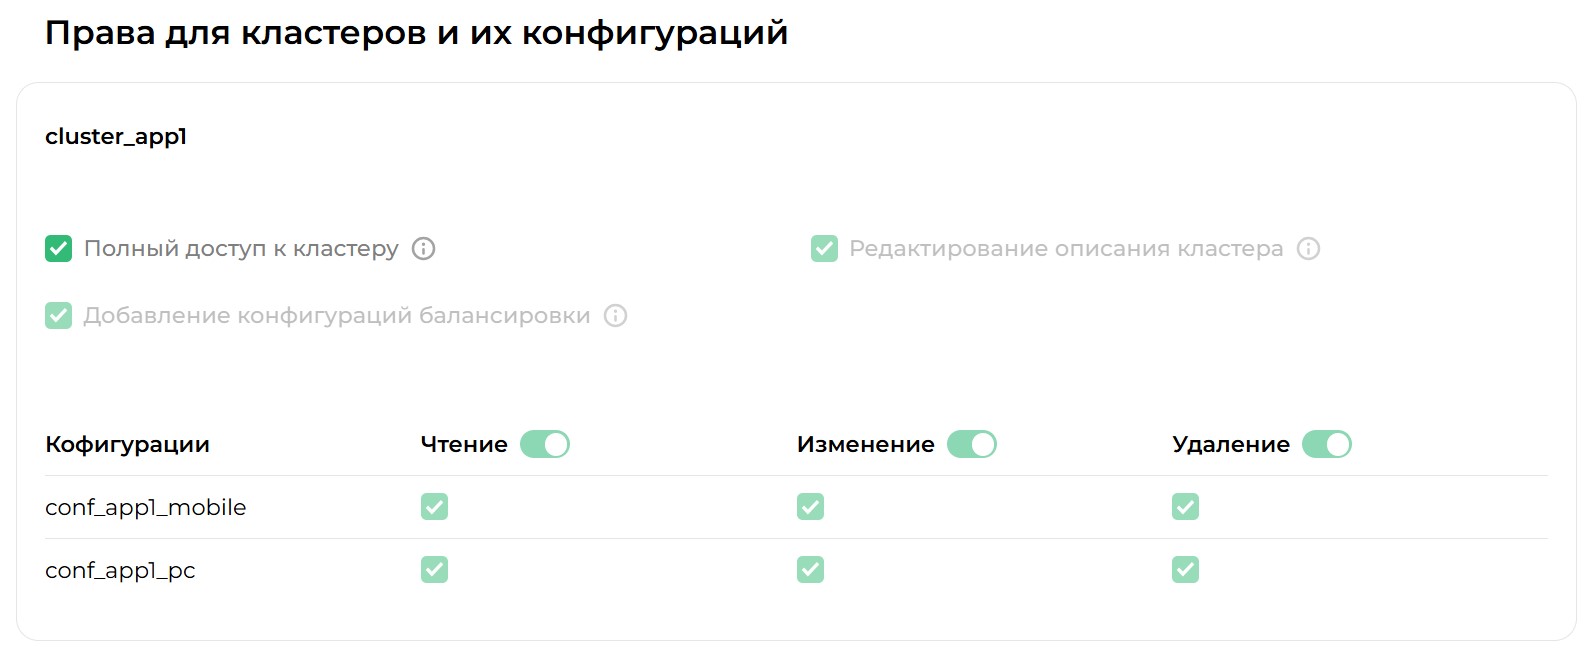
Пример прав доступа для администратора №1
-
Администратор приложения №2 — в секции Права для кластеров балансировки и их конфигураций найдите раздел cluster_app2 и включите опцию Полный доступ к кластеру
-
Разработчик приложения №1 — в секции Права для кластеров балансировки и их конфигураций найдите раздел cluster_app1:
- для конфигурации conf_app1_mobile включите права на чтение и изменение;
- для конфигурации conf_app1_pc включите права на чтение и изменение.
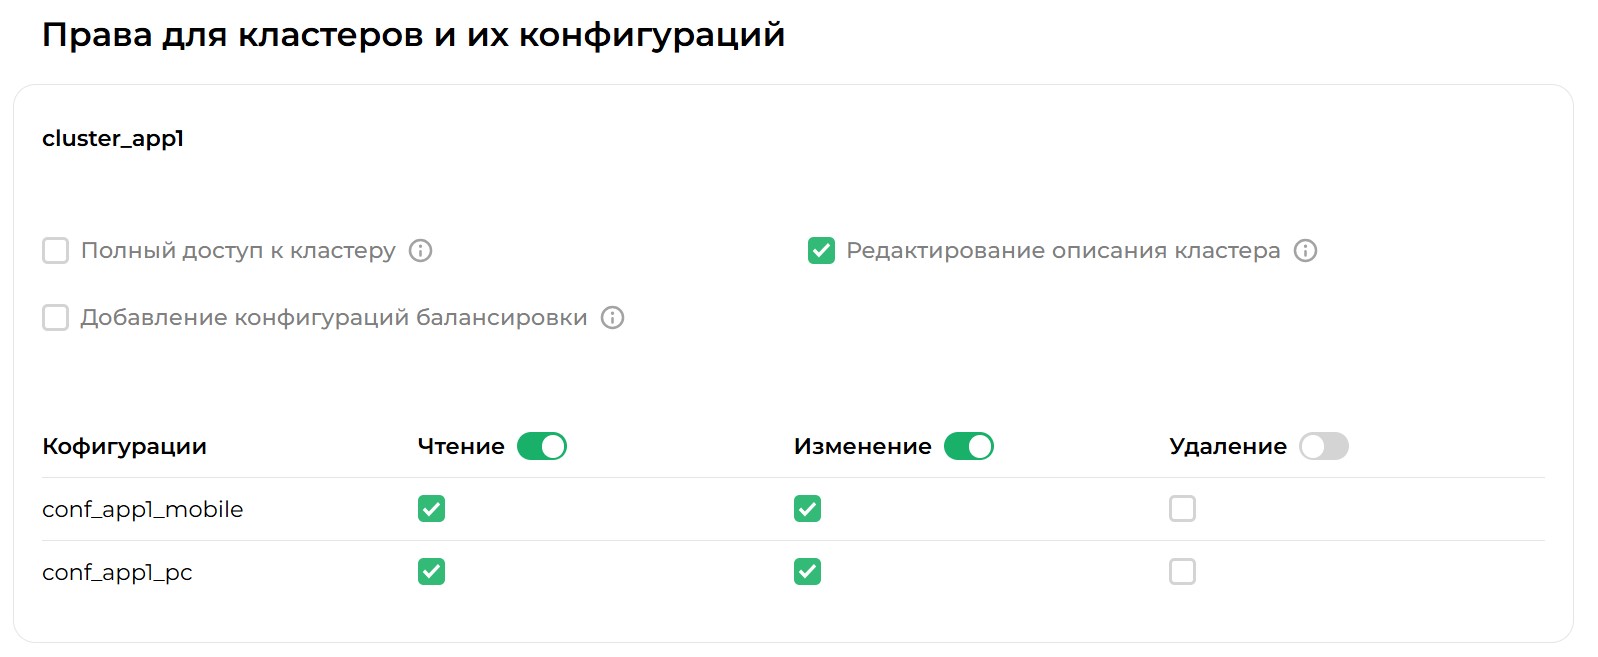
Пример прав доступа для разработчика №1
-
Разработчик приложения №2 — в секции Права для кластеров балансировки и их конфигураций найдите раздел cluster_app2:
- для конфигурации conf_app2_mobile включите права на чтение и изменение;
- для конфигурации conf_app2_pc включите права на чтение и изменение.