Добавление интерфейса
Для добавления нового интерфейса в набор интерфейсов, связанных с сетевым агентом, выполните следующие шаги:
-
Откройте раздел Сеть.
-
Найдите в списке сетевой агент, с которым будет связан новый интерфейс, и перейдите в него.
-
Откройте вкладку Интерфейсы.
-
Нажмите Добавить интерфейс.
-
Заполните форму Добавить интерфейс. Все поля, отмеченные
 , являются обязательными для заполнения.
Форма позволяет создавать логические или агрегированные сетевые интерфейсы на уровне сетевого агента, используя возможности ядра Linux. Эти интерфейсы используются для организации топологии сети кластера: балансировки нагрузки, изоляции трафика, VLAN-сегментации и маршрутизации по таблицам.
-
Тип — тип интерфейса, который будет создан. Каждый тип реализует определенную функцию сетевой абстракции:
- bridge (мост) — объединяет несколько физических или виртуальных интерфейсов в одну широковещательную доменную зону. Используется для объединения трафика между контейнерами, VM или устройствами в одной подсети.
- bond (агрегация каналов) — объединяет несколько физических интерфейсов в один логический канал с заданным режимом балансировки для повышения пропускной способности и отказоустойчивости. Требует поддержки со стороны коммутатора (для LACP).
- vrf (virtual routing and forwarding) — изолирует таблицы маршрутизации и интерфейсы в отдельную изолированную таблицу маршрутизации (VRF). Позволяет использовать один физический интерфейс для нескольких независимых сетей с одинаковыми IP-подсетями.
- vlan (виртуальная LAN) — cоздает логический интерфейс на основе родительского, помеченный IEEE 802.1Q/802.1AD тегом. Используется для разделения трафика на одном физическом канале.
После выбора типа интерфейса система динамически отображает соответствующие параметры конфигурации.
-
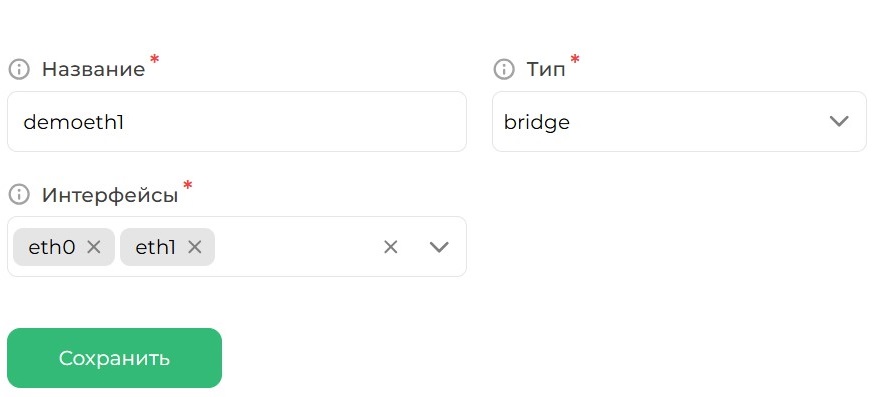
Пример заполнения формы "Добавить IP" для интерфейса типа "bridge"
-
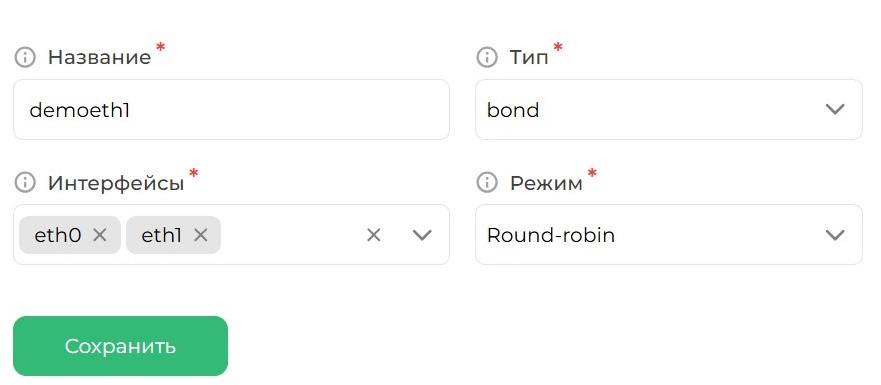
Пример заполнения формы "Добавить IP" для интерфейса типа "bond"
-
Интерфейсы — указываются два или более физических интерфейсов для агрегации.
⚠️Важно:
- Все интерфейсы должны быть одного типа (обычно Ethernet) и иметь одинаковую скорость.
- Не рекомендуется смешивать интерфейсы с разной скоростью (например, 1G и 10G).
-
Режим — алгоритм распределения трафика между агрегированными интерфейсами. Выбор зависит от возможностей коммутатора и требований к отказоустойчивости. Доступные варианты:
- LACP (динамическое агрегирование) — стандарт IEEE 802.3ad. Автоматическая агрегация с обменом протокольными пакетами (LACPDU). Балансировка по хэшу MAC/IP/порт.
- Round-robin — пакеты чередуются между интерфейсами.
- Активный и резервный — один интерфейс работает, остальные находятся в резерве. При сбое происходит переключение.
- XOR балансировка — трафик распределяется по хэшу исходного и целевого MAC.
- Трансляция — передает все пакеты на все интерфейсы.
- Адаптивная балансировка нагрузки (ALB) — балансировка входящего и исходящего трафика.
- Адаптивная балансировка нагрузки на передачу (TLB) — балансировка только исходящего трафика.
-
-
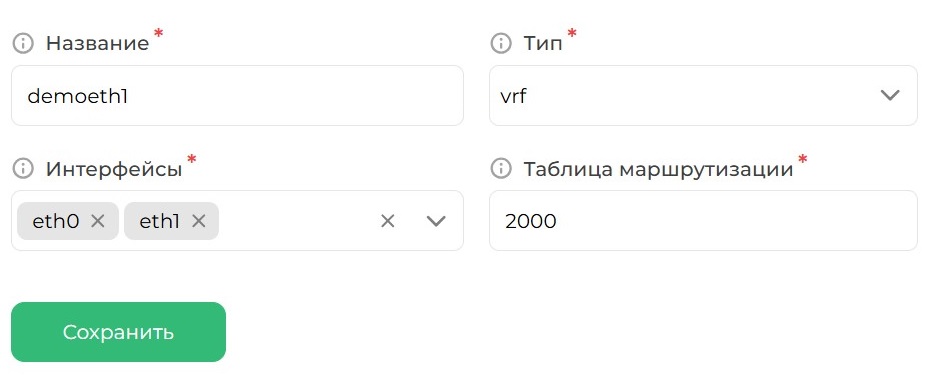
Пример заполнения формы "Добавить IP" для интерфейса типа "vrf"
-
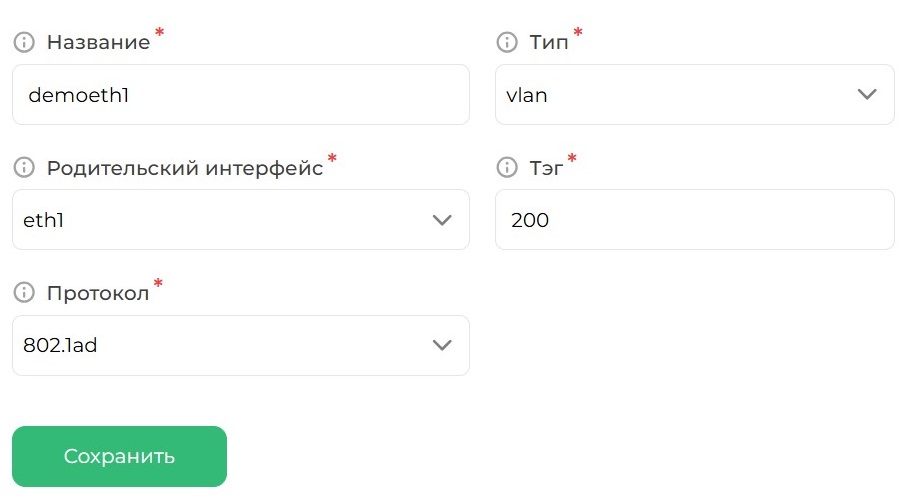
Пример заполнения формы "Добавить IP" для интерфейса типа "vlan"
-
Родительский интерфейс — указывается интерфейс, на котором будет создан VLAN.
-
Тэг — числовое значение VLAN ID, по умолчанию используется значение
100. -
Протокол — стандарт тегирования VLAN. Доступные варианты:
- 802.1q — классический VLAN-тег (одинарное тегирование), используется в большинстве случаев.
- 802.1ad — QinQ (двойное тегирование), используется в ISP-сетях и сервис-провайдерах для предоставления VLAN-услуг клиентам. Требует поддержки на коммутаторе и на стороне клиента.
-
-
Нажмите Сохранить для добавления интерфейса.